Дослідники розробили спосіб відновити TEMPEST-атаки через ін'єкцію радіосигналу в електроніку
Reviving TEMPEST Attacks with an Injected Signal
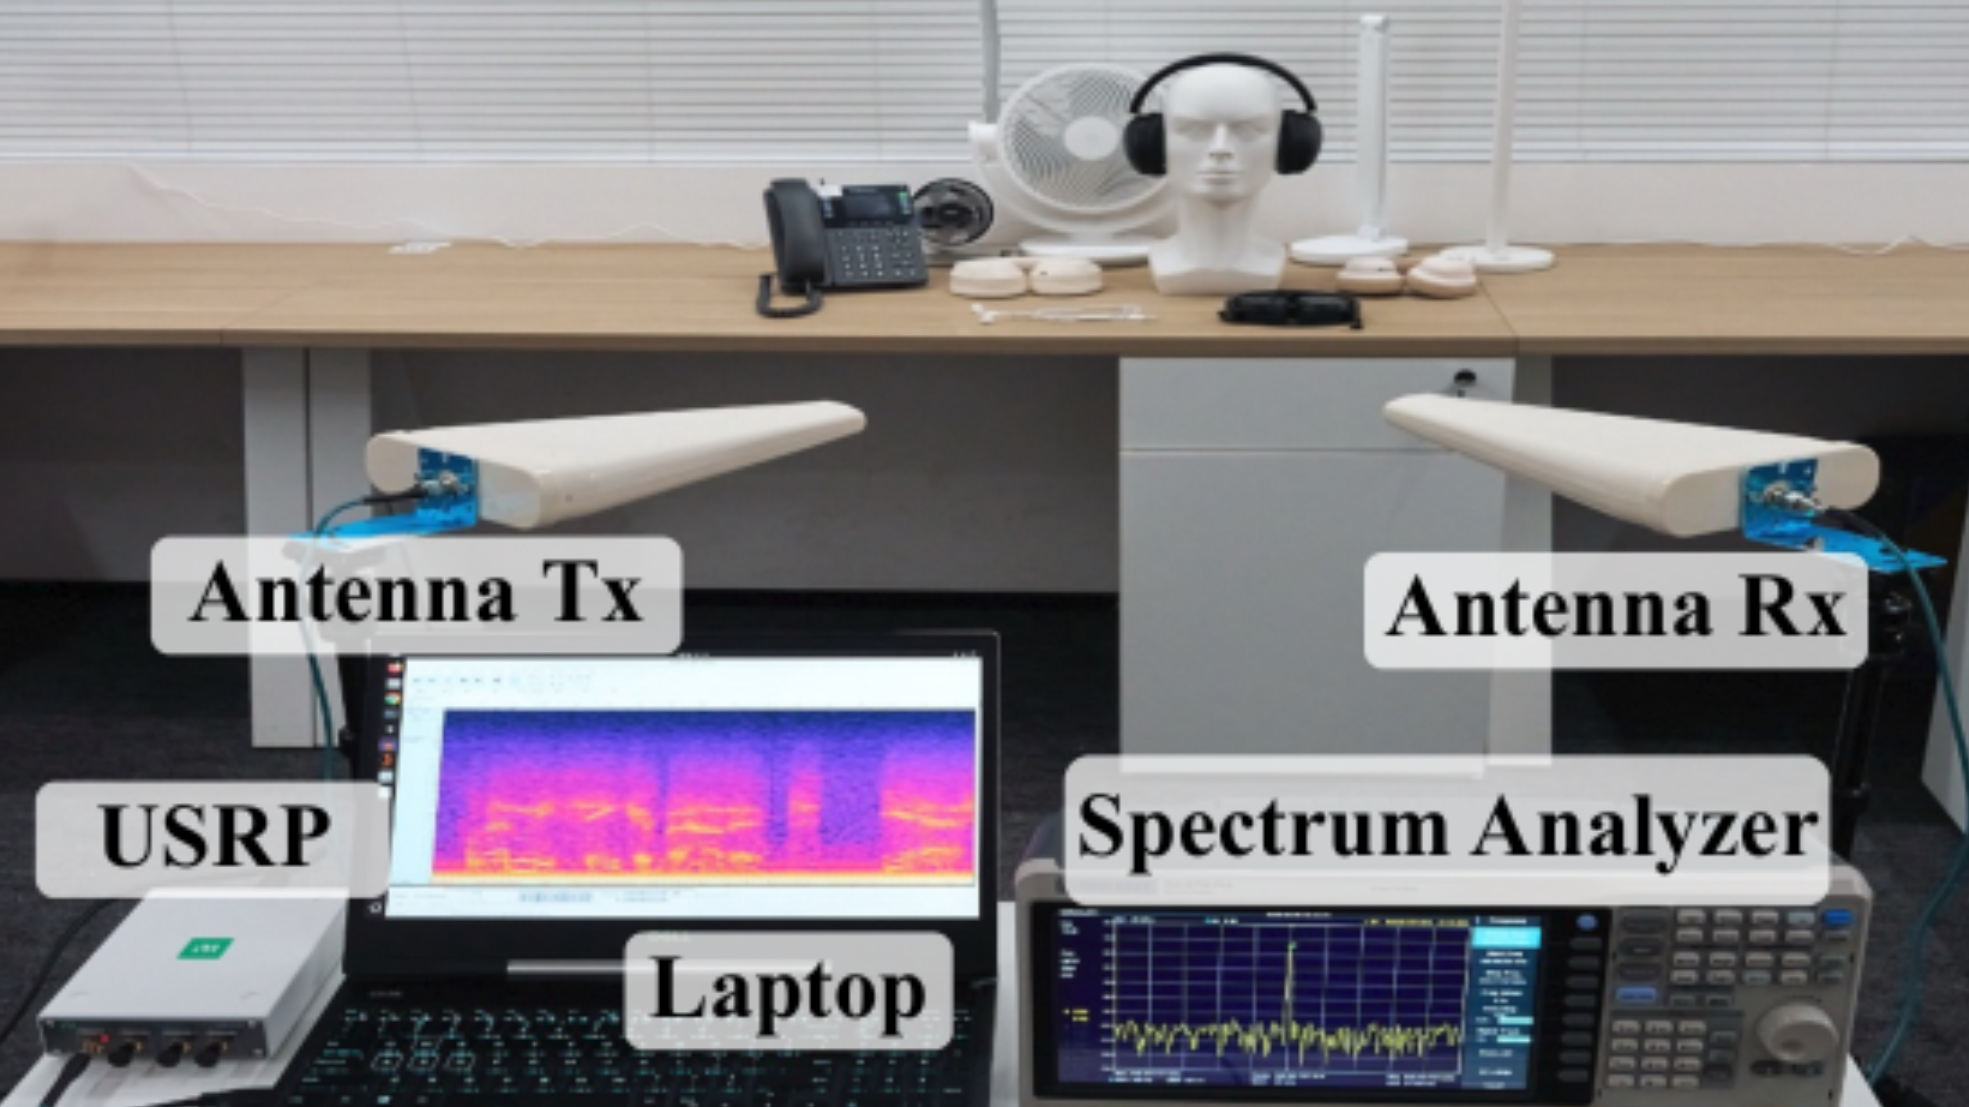
Група дослідників представила техніку InjectEave, яка опромінює сучасну електроніку підібраним радіочастотним сигналом, змушуючи нелінійні компоненти на кшталт підсилювачів і АЦП випромінювати бічні смуги з внутрішніми сигналами пристрою. За словами авторів, метод дозволив відновити звук із дротяних і бездротових навушників та бездротового стаціонарного телефону, а також визначити стан розумної лампи й вентилятора на відстані до 30 метрів з підсилювачем потужності. В одній із демонстрацій дослідники перехопили голос співрозмовника під час VoIP-дзвінка, клонували його та в реальному часі підмінили репліки в розмові.
Мовою оригіналу · EN
Researchers developed a technique called InjectEave that irradiates modern electronics with a tuned RF signal, causing nonlinear components like amplifiers and ADCs to leak internal signals as RF…
Чому в стрічці: Технічно цікаве дослідження зі сфери безпеки апаратного забезпечення, відповідає інтересу до tech/security.