Дослідник відтворив вихідний код шкідливого ПЗ Stuxnet і опублікував його на GitHub
Researcher reverse-engineers infamous Stuxnet malware source code, publishes it on Github for all — attack targeted Iranian nuclear facilities and was the first software of its type to cause physical damage
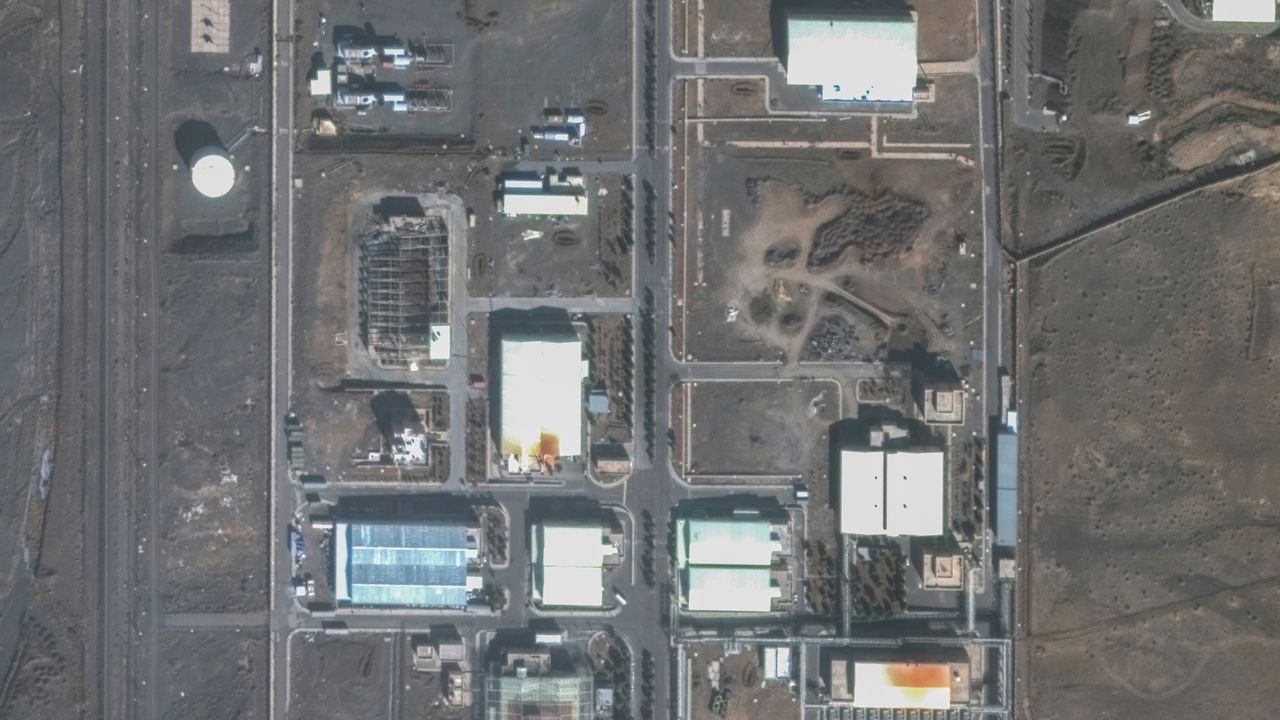
Анонімний дослідник з кібербезпеки реконструював вихідний код шкідливого програмного забезпечення Stuxnet і виклав його на GitHub, повідомляє Tom's Hardware. Stuxnet у 2010 році атакував іранські ядерні об'єкти в Натанзі та вважається першим шкідливим кодом, який спричинив фізичне пошкодження обладнання. За наявними даними, розробку пов'язують зі спільною операцією США та Ізраїлю проти іранської ядерної програми.
Мовою оригіналу · EN
An anonymous security researcher has reverse-engineered and published the source code of the Stuxnet malware on GitHub. Stuxnet targeted Iranian nuclear facilities at Natanz in 2010 and is considered…
Читати оригінал на Tom's Hardware →
Чому в стрічці: Історична кібербезпекова тема з технічною глибиною, помірно цікава користувачу з інтересом до tech/security.